Badan-badan AS memperingatkan serangan siber bertenaga AI terhadap PLC Siemens
AutoControl GlobalAutoControl Global August 20, 2026Melindungi Pengendali Industri Siemens dari Ancaman Siber Berbasis AI
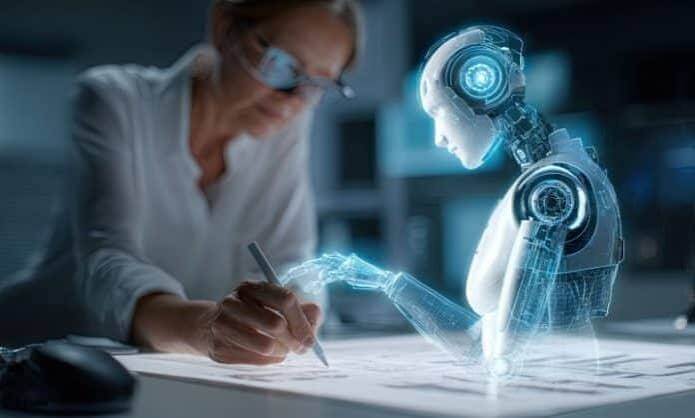
Risiko keamanan siber dalam otomasi industri modern berkembang pesat seiring pelaku ancaman mengadopsi kecerdasan buatan. Badan federal AS baru-baru ini memperingatkan bahwa peretas menggunakan skrip AI untuk menyusupi Programmable Logic Controller (PLC) Siemens S7. Sistem kontrol penting ini mengoperasikan mesin, katup, dan pompa di fasilitas air kota, energi, dan otomasi pabrik.
Memahami Lanskap Ancaman dalam Sistem Kontrol Modern
Peretas menggunakan AI generatif untuk mengotomatiskan pengembangan kode bagi eksploitasi industri, sehingga menurunkan hambatan teknis untuk masuk. Mereka menggabungkan pustaka sumber terbuka seperti python-snap7 dengan skrip otomatis untuk meniru perangkat lunak pemantauan yang sah. Akibatnya, pihak yang tidak berwenang memperoleh akses baca dan tulis penuh ke memori serta logika ladder Siemens S7 melalui protokol S7comm standar. Berdasarkan pengalaman saya dalam pemeliharaan pabrik, lalu lintas protokol yang tidak dipantau tetap menjadi salah satu kerentanan terbesar dalam lingkungan teknologi operasional (OT) lama.
Mengidentifikasi Pengendali Siemens yang Rentan di Seluruh Otomasi Pabrik
Imbauan federal bersama tersebut menyoroti kerentanan yang luas di seluruh ekosistem Siemens S7, termasuk unit lama dan modern. Penyerang secara aktif memindai web menggunakan alat pencarian seperti Censys dan ZoomEye untuk menemukan perangkat yang terekspos ke internet. Secara khusus, pelaku ancaman menargetkan lini Siemens S7-200, S7-300, S7-400, S7-1200, dan S7-1500, bersama dengan pengendali keselamatan seri F. Kredensial perangkat yang lemah atau bawaan memberikan titik masuk langsung bagi pihak lawan ke infrastruktur operasional.
Menganalisis Tahap Persiapan Serangan Berbantuan AI
Penyusup saat ini melakukan pengintaian untuk mempersiapkan gangguan operasional di masa mendatang. Mereka menggunakan izin baca awal untuk memetakan tata letak sistem target dan variabel internal. Setelah itu, pihak lawan memosisikan diri untuk menulis logika berbahaya dengan tujuan menghentikan produksi atau merusak peralatan. Menurut saya, pabrik yang tidak memiliki visibilitas jaringan secara waktu nyata akan gagal mendeteksi tahap pemetaan awal ini hingga terjadi waktu henti fisik yang sebenarnya.
Meningkatnya Risiko Geopolitik terhadap Infrastruktur Kritis
Peningkatan penargetan ini mencerminkan tren aktivitas yang disponsori negara terhadap infrastruktur industri di seluruh dunia. Intelijen terbaru menunjukkan bahwa kelompok ancaman asing mengeksploitasi pengendali yang dapat diakses melalui internet dari produsen besar seperti Schneider Electric, Rockwell Automation, dan Siemens. Serangan siber terbaru terhadap utilitas air publik menyoroti bagaimana pengendali tepi yang terekspos dengan cepat menjadi target empuk bagi operasi geopolitik yang mengganggu.
Langkah Keamanan Penting untuk Jaringan Kontrol Industri
Operator industri harus mengaudit setiap pengendali yang terhubung untuk mengamankan sistem kontrol kritis secara efektif. Pemilik aset harus segera memutuskan PLC dari internet publik dan menerapkan segmentasi jaringan yang ketat. Selain itu, tim teknik harus mewajibkan kata sandi yang kuat, menerapkan pembaruan firmware, dan membatasi akses vendor. Berkolaborasi erat dengan integrator sistem pihak ketiga memastikan koneksi akses jarak jauh yang tersembunyi mendapatkan pemulihan menyeluruh.
Skenario Respons Keamanan Praktis
- Skenario Isolasi PLC Lama: Pengendali S7-300 yang sudah tua tidak memiliki kemampuan enkripsi modern. Para teknisi menempatkan unit tersebut di belakang firewall industri, mewajibkan akses VPN dengan autentikasi multifaktor, dan memblokir lalu lintas masuk langsung dari jaringan eksternal.
- Skenario Audit Keamanan Integrator: Sebuah pabrik manufaktur mengandalkan kontraktor eksternal untuk pemeliharaan jarak jauh. Pemilik aset melakukan pemindaian penemuan jaringan secara menyeluruh, mengidentifikasi unit S7-1200 yang menghadap internet dan dibiarkan terekspos oleh kontraktor, lalu mencabut jalur akses jarak jauh yang tidak sah.
- Skenario Deteksi Lalu Lintas Anomali: Operator pabrik menerapkan inspeksi paket mendalam pada jaringan OT. Sistem menandai upaya pembacaan memori S7comm yang tidak sah dan berasal dari stasiun kerja nonrekayasa, sehingga menghentikan potensi modifikasi logika sebelum terjadi waktu henti.